Cyberangriffe kommen nicht nur zu Bürozeiten
An diesem Vormittag wartet die IT-Abteilung von Babor auf einen Cyberangriff. Genauer gesagt auf das Ergebnis eines Cyberangriffs, den sie selbst in Auftrag gegeben hat: Ein Penetrationstest soll zeigen, wie gut die Systeme des Kosmetikherstellers geschützt sind. Denn die Bedrohungslage verändert sich. Künstliche Intelligenz verändert nicht nur, wie Unternehmen arbeiten, sondern auch, wie sie angegriffen werden. Phishing-Mails lassen sich heute in Sekunden auf ihre Opfer zuschneiden, Schadsoftware kann sich automatisiert an Abwehrmechanismen anpassen, und Angriffsmuster entwickeln sich schneller weiter, als klassische Sicherheitskonzepte nachziehen können. Für Unternehmen werden damit zwei Fragen immer wichtiger: Wie schnell erkennen sie einen Angriff und wie reagieren sie darauf?
Ein Härtetest für die IT-Sicherheit
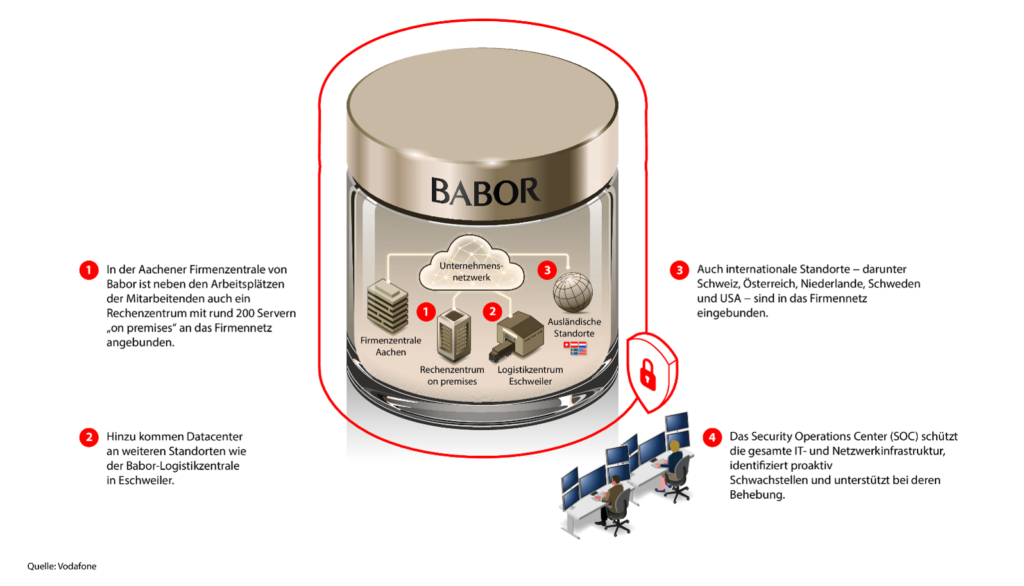
Gemeinsam mit den Expertinnen und Experten von Vodafone und SITS hat das Team die eigene IT-Infrastruktur einem kontrollierten Cyberangriff ausgesetzt. Die Frage ist, wie gut die Systeme einem echten Angreifer standhalten würden und vor allem, wie früh ein solcher Angriff erkannt wird. „Das Ergebnis haben wir mit Spannung erwartet“, sagt Mirella Fiebes, Teamlead Systemadministration bei Babor. Für die IT-Abteilung ist der Test mehr als eine technische Übung. Babor betreibt rund 200 Server am Hauptsitz in Aachen, dazu kommen weitere Rechenzentrumsstrukturen an unterschiedlichen Standorten. ERP-Systeme, Datenbanken und Kollaborationstools bilden die Grundlage der täglichen Geschäftsprozesse. Weltweit vernetzte Standorte mit Tochtergesellschaften in Europa und Nordamerika sowie mehr als 1000 Mitarbeitern machen die Infrastruktur zusätzlich komplex. Entsprechend hoch sind die Anforderungen an ihre Absicherung. Die bisher eingesetzte Sicherheitslösung stieß zunehmend an ihre Grenzen. Gesucht war ein Ansatz, der nicht nur automatisiert auf verdächtige Aktivitäten reagiert, sondern die gesamte Infrastruktur rund um die Uhr im Blick behält und bei Bedarf Security-Expertinnen oder -Experten hinzuzieht. Inzwischen ist ein solches Security Operations Center (SOC) bei Babor im Einsatz. Der Penetrationstest sollte deshalb auch zeigen, wie gut die neue Sicherheitsarchitektur im Ernstfall funktioniert.

Der Moment der Wahrheit
Der Angriff wurde in einem frühen Stadium erkannt, lange bevor Ressourcen in unserem Intranet kompromittiert werden konnten.
Endlich liegen die Ergebnisse des Tests auf dem Tisch. Die Anspannung weicht der Erleichterung. „Wir waren dann aber ein Stück weit beruhigt: Der Angriff wurde in einem frühen Stadium erkannt, lange bevor Ressourcen in unserem Intranet kompromittiert werden konnten.“ Der Test zeigt damit zweierlei: Die vorhandenen Schutzmechanismen greifen und das Zusammenspiel aus automatisierter Erkennung und der Analyse durch Security-Expertinnen oder -Experten funktioniert. Gleichzeitig wird deutlich, dass IT-Sicherheit eine Aufgabe ist, die kontinuierliche Aufmerksamkeit erfordert. Denn ein Angriff hält sich nicht an Bürozeiten, und eine IT-Abteilung kann nicht rund um die Uhr vor den Bildschirmen sitzen.
Die Lösung: Security Operations Center
Das SOC hilft dabei, aufmerksam zu bleiben, rund um die Uhr – auch dann, wenn in Aachen längst niemand mehr vor den Bildschirmen sitzt.
Das externe Security Operations Center übernimmt für Babor die kontinuierliche Überwachung der IT-Infrastruktur und kombiniert automatisierte Prozesse mit der Analyse durch erfahrene Security Expertinnen oder -Experten. Sicherheitsrelevante Ereignisse werden fortlaufend analysiert, Auffälligkeiten bewertet und bei Bedarf entsprechende Maßnahmen eingeleitet. Für die interne IT bedeutet das eine zusätzliche Sicherheitsebene und zugleich mehr Freiraum für andere Aufgaben. Statt sämtliche sicherheitsrelevanten Ereignisse selbst rund um die Uhr überwachen und einordnen zu müssen, kann das Babor-Team auf die Expertise der SOC-Spezialisten zurückgreifen. Auch Anforderungen, die über den reinen Schutz der IT-Systeme hinausgehen, lassen sich auf diese Weise berücksichtigen. Dazu zählen etwa Vorgaben aus dem Bereich Compliance oder Anforderungen der Cyberversicherung. Das SOC schafft damit eine Struktur, in der Sicherheitsereignisse kontinuierlich beobachtet und nach definierten Prozessen bearbeitet werden können. Für Rüdiger Mohnen, IT Leiter von Babor, macht sich die Unterstützung bereits im Arbeitsalltag bemerkbar: „Das Security Operations Center entlastet unsere IT spürbar, sodass wir uns voll auf unser Kerngeschäft konzentrieren können. Wir wissen, dass unser Firmennetz durch eine zusätzliche Instanz zuverlässig geschützt ist und haben im Ernstfall jederzeit kompetente Unterstützung an unserer Seite. Für mittelständische Unternehmen ist der Verzicht auf ein SOC aus meiner Sicht fahrlässig.“ Der Cyberangriff an diesem Vormittag war kontrolliert. Die nächste Attacke wird es möglicherweise nicht sein. Für Babor kommt es deshalb darauf an, Bedrohungen nicht erst dann zu erkennen, wenn sie Schaden angerichtet haben. Das SOC hilft dabei, aufmerksam zu bleiben, rund um die Uhr – auch dann, wenn in Aachen längst niemand mehr vor den Bildschirmen sitzt.
Eine zusätzliche Schutzinstanz
Drei Fragen an Mirella Fiebes, Teamlead Systemadministration bei Babor, und Rüdiger Mohnen, IT-Leiter von Babor.

Warum setzt Babor beim Schutz seines Firmennetzes auf ein externes Security Operations Center?
Mirella Fiebes: Für uns war entscheidend, ein durchgängiges 24/7-Monitoring sicherzustellen. Unsere Cybersicherheit muss auch an Wochenenden und Feiertagen ohne Einschränkungen gewährleistet sein.
Rüdiger Mohnen: Zuverlässiger Cyberschutz ist für uns essenziell – nicht zuletzt im Hinblick auf Compliance-Anforderungen und die Vorgaben unserer Cyberversicherung. Ausfälle infolge von Cyberangriffen würden schnell erhebliche Kosten verursachen.
Unsere Cybersicherheit muss auch an Wochenenden und Feiertagen ohne Einschränkungen gewährleistet sein.
Welche konkreten Vorteile bringt Ihnen das SOC?
Rüdiger Mohnen: Das Security Operations Center entlastet unsere IT spürbar, sodass wir uns konsequent auf unser Kerngeschäft fokussieren können. Gleichzeitig gewinnen wir zusätzliche Sicherheit durch eine unabhängige Instanz sowie durch die enge Zusammenarbeit mit den Security-Expert:innen. Im Ernstfall haben wir jederzeit kompetente Unterstützung an unserer Seite.
Warum haben Sie sich für Vodafone Business als Partner entschieden?
Mirella Fiebes: Das Angebot von Vodafone hat uns inhaltlich und konzeptionell überzeugt. Diese Entscheidung wurde sowohl in der Implementierungsphase – gemeinsam mit dem Partner SITS – als auch im laufenden Betrieb bestätigt.
Lesen Sie auch dieses spannende Praxisbeispiel: Wie gelingt wirksame Cybersicherheit im Mittelstand? Gewinnen Sie Einblicke in die Sicherheitsstrategie der NXTGN Solutions GmbH und erfahren Sie, wie sich das Unternehmen gegen moderne Cyberbedrohungen wappnet: mehr erfahren und Video ansehen.
Lesen Sie weitere Erfolgsgeschichten von Unternehmen in Zusammenarbeit mit Vodafone Business auf www.vodafone.de